


Cyberattaque iranienne : comment riposter
L’Iran s’est attaqué à la France à travers ses frigos. En une nuit, plus de 700 installations ont été sabotées, on a observé quinze départs de feu et subi des millions d’euros de dégâts. Paris a démasqué les responsables et menace maintenant de riposter, quitte à explorer de nouvelles formes de représailles dans le cyberespace.
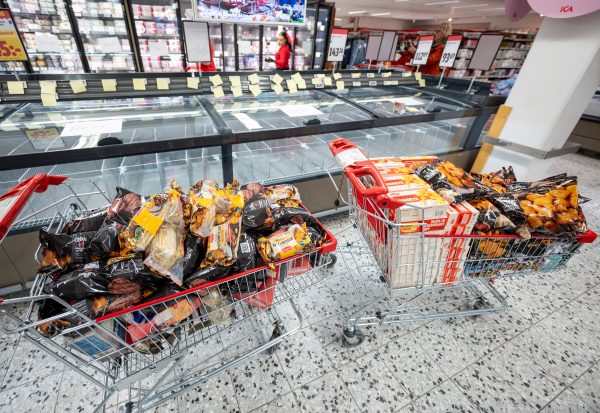
Dans la nuit du 11 au 12 octobre, les systèmes de réfrigération de plus de 700 sites de la grande distribution française ont été pris en main à distance. Ni virus ni rançon : les assaillants ont repéré des dispositifs de commande des installations frigorifiques connectés à Internet, protégés par des mots de passe trop faibles, puis déclenché des dégivrages à haute température. Bilan : plusieurs dizaines de millions d’euros de marchandises perdues et au moins quinze départs de feu.
Plus inquiétant encore, dans la nuit du 1er au 2 novembre, des pirates se sont attaqués aux chambres froides de trois sites de l’Établissement français du sang, en passant par le système informatique d’un prestataire. Les installations, qui conservaient à – 30 °C des échantillons sanguins et des poches de plasma destinées aux transfusions ou à la fabrication de médicaments, ont été reprogrammées pour atteindre jusqu’à 110 °C. Les alarmes ont heureusement fonctionné : les produits ont été mis à l’abri avant toute dégradation. Une enquête est ouverte, sans que les autorités aient pour l’instant identifié la source de l’attaque.
Le monde a connu des sabotages plus spectaculaires. La Russie a coupé le courant en Ukraine en 2015 et 2016, puis tenté de le faire en Pologne fin 2025. En Iran, une aciérie a été incendiée de l’intérieur par une cyberattaque en 2022 ; au premier jour de la guerre de février 2026, le pays a été presque entièrement coupé d’Internet. Mais ces opérations visaient un site ou un réseau. Plus de 700 installations civiles frappées en une nuit : c’est une première en France et, par son caractère systématique, un événement hors norme.
Des noms et des visages
La réponse française est tout aussi inédite. C’est la troisième fois que Paris attribue publiquement une cyberattaque à un État — ici l’Iran —, après avoir désigné le renseignement militaire russe en 2025, puis le FSB, les services de sécurité russes, en juillet 2026. Mais la France n’avait jamais publié de noms ni de photos. Elle désigne cette fois personnellement les responsables, comme le font les États-Unis depuis 2014 : le chef du centre cyber des Gardiens de la révolution et les deux commandants de l’unité Shahid Kaveh.
Cette démarche révèle une connaissance précise de l’adversaire. Elle lui nuit aussi : un officier dont le visage circule perd son anonymat et, avec lui, la possibilité de participer discrètement à des activités de cybercriminalité, parfois très lucratives.
Seconde nouveauté : la menace voilée de représailles. Paris se réserve toute mesure supplémentaire, « publique et non publique ». La France possède depuis longtemps des moyens pour mener elle-même des cyberattaques et, depuis 2019, une doctrine officielle pour les employer, appelée « lutte informatique offensive ». Elle laisse entendre qu’elle pourrait désormais s’en servir.
Un maillon jugé faible
Pourquoi la France ? Elle n’a pas pris part à l’offensive américano-israélienne lancée en février. Mais elle a soutenu, après la répression sanglante des manifestations iraniennes de janvier, l’inscription des Gardiens de la révolution sur la liste européenne des organisations terroristes. Elle a accueilli à Istres des avions ravitailleurs américains, aidé les Émirats arabes unis à intercepter des drones et des missiles iraniens, et continué de protéger le trafic maritime en mer Rouge face aux Houthis, alliés de Téhéran.
L’Iran peut aussi voir dans une France affaiblie par ses crises intérieures un maillon faible à tester. La libération de Cécile Kohler et de Jacques Paris n’a rien apaisé. Peut-être a-t-elle même privé Téhéran d’un moyen de pression qu’il cherche à remplacer : depuis juillet, des diplomates français ont été harcelés, parfois molestés, et un centre de langue française a été fermé.
Spectaculaire mais temporaire, avec des effets rapidement réversibles, l’attaque des frigos reste en deçà du seuil susceptible de provoquer une réponse militaire. Elle teste la détermination de Paris.
Une dissuasion incertaine
Sanctions et représailles peuvent-elles dissuader ? Il sera difficile d’en juger : une riposte française, si elle a lieu, restera probablement secrète. Et la dissuasion dans le cyberespace demeure très incertaine. Ni la Russie ni l’Iran n’ont cessé d’attaquer les puissances occidentales.
On observe pourtant parfois une certaine retenue. Après le piratage de l’oléoduc américain Colonial Pipeline par un groupe criminel russe, puis le sommet Biden-Poutine de Genève en 2021, Moscou semble avoir évité de s’en prendre trop ouvertement aux installations énergétiques américaines, même après l’invasion de l’Ukraine.
L’Iran, lui, a visé en 2026 des réseaux de distribution d’eau américains et il est soupçonné d’avoir provoqué l’arrêt d’une petite centrale électrique britannique. Il n’a cependant pas voulu, ou pas pu, atteindre des cibles comparables en Israël cette année. Peut-être par crainte des représailles.
En 2020, après une tentative de piratage du réseau d’eau israélien, le principal port iranien, Bandar Abbas, a été paralysé par une cyberattaque attribuée à Israël. Fin 2023, après plusieurs attaques dont l’une visait un hôpital israélien, un groupe réputé lié à Israël a mis hors service près des deux tiers des stations-service iraniennes. De quoi, peut-être, inciter Téhéran à réfléchir à deux fois avant d’attaquer Israël sur un terrain informatique qu’il maîtrise moins bien.
D’abord défendre
Ces précédents, encore difficiles à interpréter, suggèrent néanmoins qu’il faut pouvoir frapper très fort pour dissuader dans un domaine que beaucoup jugent encore « virtuel ». Rien ne garantit que la France, au-delà d’une réponse nécessaire, s’engage dans cette logique face à l’Iran.
À défaut de pouvoir toujours attaquer, il faut au moins savoir se défendre. La France possède les technologies et les compétences nécessaires pour limiter fortement les dégâts des intrusions informatiques, même si elle ne peut pas toutes les empêcher. Encore faut-il une prise de conscience, un effort de formation et des moyens financiers.
Les effectifs insuffisants constatés à Bercy après les cyberattaques contre la DGFiP montrent que nos dirigeants n’en sont pas encore là. La première ligne de défense se trouve dans nos comportements. Or le sujet est absent du débat présidentiel. Le réarmement qui reste à faire est d’abord psychologique. Il se fait attendre.
