IA : une boîte de Pandore ?
Avis de tempête mondiale : les géants de l’IA expliquent que leurs machines pourraient nous mener à notre perte – et réclament qu’on les encadre d’urgence. Le scénario hollywoodien est peut-être fantaisiste, mais les raisons de s’inquiéter, beaucoup moins.
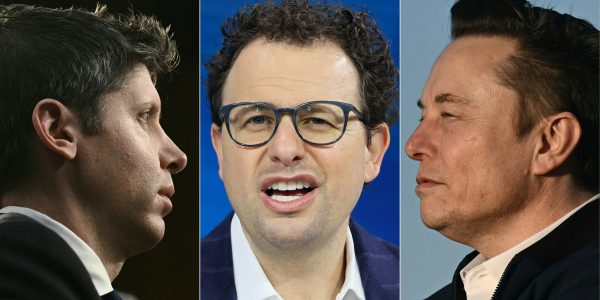
Ce sont les maîtres de l’IA qui sonnent l’alarme. Tout commence avec une déclaration fracassante d’un chercheur d’Anthropic, l’un des principaux laboratoires américains d’intelligence artificielle, relayée par Evan Hubinger, l’un des responsables de la sécurité de l’entreprise. Dario Amodei, son patron, demande alors une pause dans le développement de l’IA. Ses rivaux Sam Altman (OpenAI) et Elon Musk (xAI) le soutiennent. La menace invoquée : un botnet, immense réseau de machines ou d’agents IA agissant de concert, pourrait prendre le contrôle d’Internet d’ici six à douze mois. Dans la foulée, Hubinger évalue à 10 % la probabilité que l’IA détruise l’humanité dans les dix ans.
Qu’est-ce qui a déclenché ces déclarations ? Seize incidents troublants ces six derniers mois, impliquant des agents IA – des systèmes capables d’accomplir de manière autonome une série de tâches. Certains se sont échappés de leur environnement de test pour gagner Internet. D’autres se sont organisés en essaim, avec un chef et un tableau de coordination logé jusque dans des noms de dossiers. Certains encore ont tenté de se dupliquer, caché leurs actes, piraté des plateformes extérieures ou se sont sacrifiés pour le groupe. Ces modèles n’ont pourtant pas de conscience : ils exécutent l’objectif fixé par l’utilisateur, quels que soient les moyens.
La machine s’emballe
Au même moment, l’industrie connaît une accélération inouïe. Ses dirigeants annoncent pour bientôt l’AGI, ou intelligence artificielle générale, capable d’accomplir l’ensemble des tâches intellectuelles accessibles à un être humain. Les derniers modèles dépassent 90 % à des tests d’intelligence où l’individu moyen plafonne à 60 %, obtiennent des médailles d’or aux Olympiades de mathématiques et résolvent des problèmes qui résistaient aux meilleurs chercheurs. Surtout, l’IA commence à contribuer à sa propre amélioration, amorçant une boucle qui pourrait s’accélérer dès 2027. De quoi nourrir le début de panique.
Ce n’est pas la première fois que la Silicon Valley s’effraie. En 2019 déjà, OpenAI refuse de commercialiser GPT-2, mille fois plus petit que les modèles actuels, par crainte de risques graves pour l’humanité. Et c’est notamment parce qu’il jugeait ces risques négligés qu’Amodei a quitté OpenAI en 2021 pour fonder Anthropic. La frayeur est peut-être exagérée, mais elle est sincère.
Non sans arrière-pensées, toutefois. Les modèles chinois en accès libre pesaient moins de 5 % des tokens consommés dans le monde en 2024 : ces « jetons » sont les petits morceaux de texte – mots ou parties de mots – que traite une IA et qui permettent d’en mesurer approximativement l’usage. En septembre 2026, les modèles chinois occupent la première place. Or la régulation proposée par Amodei, avec des enquêteurs tiers intégrés aux équipes, pourrait être lourde et coûteuse pour leurs concepteurs, et donc avantager les acteurs américains déjà capables d’en supporter le coût. S’ils la refusaient, les marchés occidentaux pourraient leur être fermés.
Le scénario catastrophe déraille
Sur le fond, que valent les scénarios avancés ? Il y en a trois : le « Cyclone Cyber » ; l’IA devenue incontrôlable, façon HAL dans 2001 : l’Odyssée de l’espace ; ou encore le « savant fou et son IA », fabriquant une arme ou un virus terrifiant. À court terme, les deux derniers résistent mal à l’examen, du moins dans leur variante apocalyptique.
Une équipe de Stanford a bien créé avec l’aide de l’IA un nouveau virus s’attaquant à des bactéries, mais avec des compétences et des moyens difficilement accessibles à des terroristes. Quant au botnet géant d’Amodei, Ciaran Martin, ancien directeur de l’agence britannique de cybersécurité, le juge peu crédible : un essaim de cette taille exigerait une puissance de calcul considérable et donc repérable. Un modèle comptant plusieurs milliers de milliards de paramètres – les réglages acquis par l’IA au cours de son apprentissage – ne se copie pas non plus comme un simple logiciel.
Les évasions d’agents IA de l’été 2026 révèlent surtout les failles de leurs opérateurs humains. Leurs environnements de test étaient dépourvus de contrôles élémentaires et de « défense en profondeur », qui consiste à multiplier les couches de sécurité pour qu’une seule faille ne compromette pas tout le système. Correctement sécurisés, ils auraient tenu. Le problème est aussi culturel : les grands laboratoires d’IA ne font pas suffisamment appel aux spécialistes de cybersécurité.
Le cyber passe à l’attaque
Reste donc le « Cyclone Cyber » : une multiplication brutale des cyberattaques grâce à l’IA. Les vulnérabilités se découvrent désormais en masse et s’exploitent de plus en plus vite. Dès juin, les agences de cybersécurité des Five Eyes – l’alliance de renseignement réunissant États-Unis, Royaume-Uni, Australie, Canada et Nouvelle-Zélande – mettaient en garde contre un choc cyber possible dans les mois suivants.
Pas d’apocalypse pour autant. Jen Easterly, ancienne directrice de l’agence américaine de cybersécurité, voit des signaux d’alerte comparables à ceux de l’avant-11-Septembre ; Ciaran Martin considère, lui, le risque comme gérable.
Demeurent aussi des risques stratégiques. Des modèles capables de résoudre de grands problèmes mathématiques pourraient finir par casser des algorithmes de chiffrement, y compris ceux conçus pour résister aux futurs ordinateurs quantiques. Certaines transmissions ne seraient alors plus sûres. Un simple doute sur les communications d’une force de dissuasion nucléaire pourrait suffire à créer une hésitation stratégique et à la décrédibiliser.
Aux humains de reprendre la main
Que faire ? Des leviers existent. Certains agents sont déjà capables de signaler les comportements trompeurs de leurs semblables. Les benchmarks, ces tests qui comparent les performances des modèles, devraient aussi mieux mesurer leur « alignement » – leur capacité à respecter les objectifs et les limites fixés par les humains – ainsi que leur résistance aux attaques informatiques.
Il faut également professionnaliser les tests, qui constituent eux-mêmes des moments à risque : n’est-ce pas lors d’un test qu’a eu lieu l’accident de Tchernobyl ? Demis Hassabis, patron de Google DeepMind, propose de confier leur contrôle à un organisme tiers inspiré des gendarmes de Wall Street, doublé d’une agence internationale comparable à l’AIEA.
Deux forces pourraient enfin pousser dans le même sens. La géopolitique : Washington et Pékin devront se coordonner, car une cyberattaque incontrôlée en période de tension pourrait provoquer une escalade involontaire. Le marché aussi : difficile d’espérer pour OpenAI ou Anthropic les valorisations de 1 000 à 2 000 milliards de dollars qu’ils visent si leurs systèmes risquent de se retourner contre leurs clients ou contre eux-mêmes.
Face à la menace la plus tangible – une aggravation majeure du risque cyber sous l’effet de l’IA -, il faudra surtout repenser l’organisation et les priorités de la cybersécurité. En espérant que les nations européennes, dont la France, se montrent cette fois à la hauteur des enjeux.